
October 7, 2026

Guides
Intern revision för tandkliniker – en praktisk guide
De flesta tandkliniker gör intern revision fel. Inte för att de saknar ambition, utan för att ingen har berättat hur det faktiskt ska gå till. Den här guiden reder ut det.

April 1, 2025
Med NIS2 skärps kraven på cybersäkerhet för digitala journalsystem och hantering av patientdata, och tandläkarkliniker och deras IT-leverantörer måste nu ta ett större ansvar.

Med NIS2 skärps kraven på cybersäkerhet för digitala journalsystem och hantering av patientdata. Tandläkarkliniker och deras IT-leverantörer måste nu ta ett större ansvar för att förhindra cyberattacker och informationsläckor. I denna del går vi igenom vad det betyder i praktiken och hur olika journalsystem förhåller sig till de nya kraven.
Digitala journalsystem omfattas av NIS2:s regler och måste implementera säkerhetsåtgärder som:
Journalsystem varierar stort i hur de uppfyller NIS2-kraven.
Tandläkarkliniker som använder digitala journalsystem måste se till att de hanterar patientdata enligt de nya kraven:
Om en klinik eller IT-leverantör inte lever upp till NIS2-kraven kan det resultera i:
För att vara rakt på sak kan vissa journalsystem idag inte uppfylla de lagkrav som träder i kraft sommaren 2025. Kliniker som använder äldre system står inför valet att antingen investera i kostsamma uppgraderingar av sina lokala servrar eller byta till ett modernt, molnbaserat journalsystem som redan uppfyller alla krav och kontinuerligt förbättrar datasäkerheten. Muntra är ett exempel på en framtidssäkrad lösning som kan hjälpa kliniker att skydda patientdata och undvika böter eller driftsstörningar.
I nästa del tittar vi på konkreta åtgärder som tandläkarkliniker kan vidta för att följa NIS2 och förbättra sin cybersäkerhet.
Få senaste nytt från Muntra – produktuppdateringar, artiklar och branschnyheter direkt i inkorgen.
De flesta tandkliniker gör intern revision fel. Inte för att de saknar ambition, utan för att ingen har berättat hur det faktiskt ska gå till. Den här guiden reder ut det.
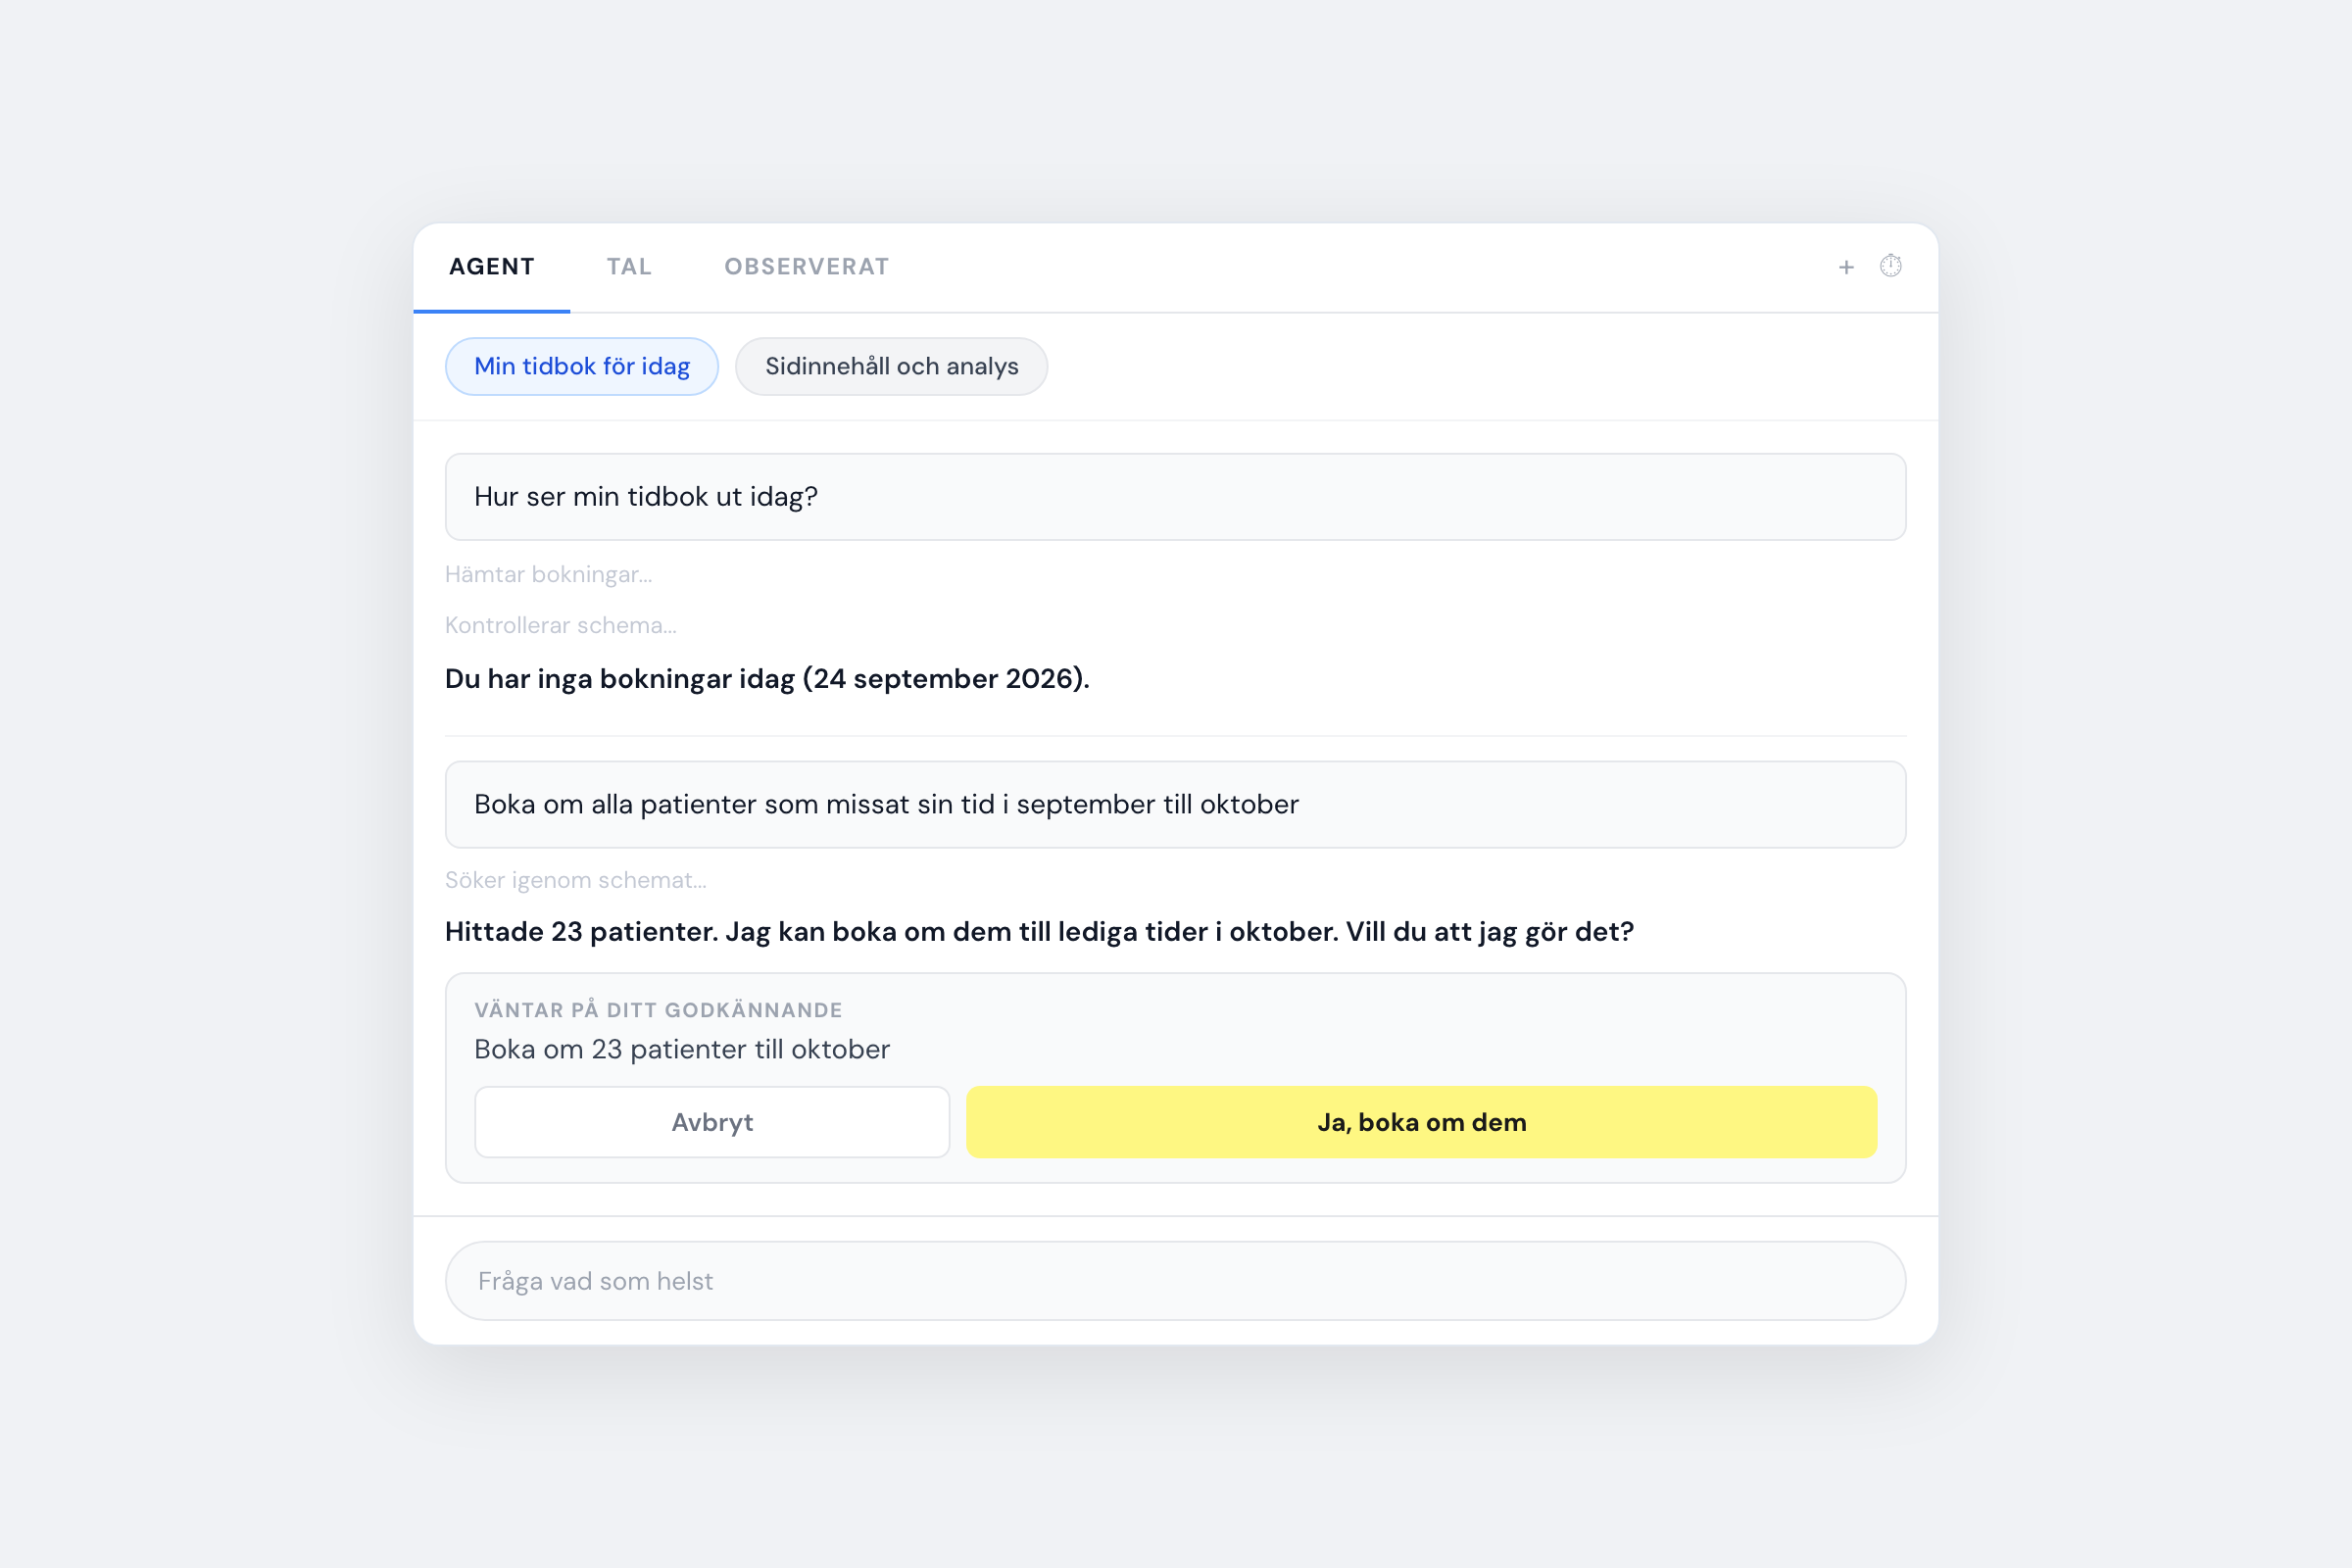
Muntra har en inbyggd AI-agent som kan ta egna initiativ i systemet. Här är vad den faktiskt kan göra och hur godkänningsflödet fungerar.
Tiotandvården förde med sig fler patienter – och mer administration. Här är de vanligaste utmaningarna och hur du hanterar dem utan att det tar tid från patienterna.
Muntra räknar nu ut och visar det kommunala tandvårdstillägget per patient, kopplat till varje anspråk och utbetalning via Tanden. Beloppet bokförs automatiskt tillsammans med det statliga bidraget, och ni kan exportera underlag för avstämning mot FK:s utbetalningsspecifikation.
Skälig ersättning ersätter delar av subventionerad tandvård för asylsökande och vissa andra personer utan uppehållstillstånd. Reformen börjar gälla i etapper från 23 augusti 2026 till 2 januari 2027.
Fakturering för regionspatienter i Muntra är nu automatiserad. Systemet delar upp debiteringen på patient och region, hanterar frikort och ålder, och stöder Region Stockholm, Östergötland, Västergötland och Skåne.


Se Muntra journalsystem i action på en livedemo eller skapa ett testkonto och utforska på egen hand.